 girls globe
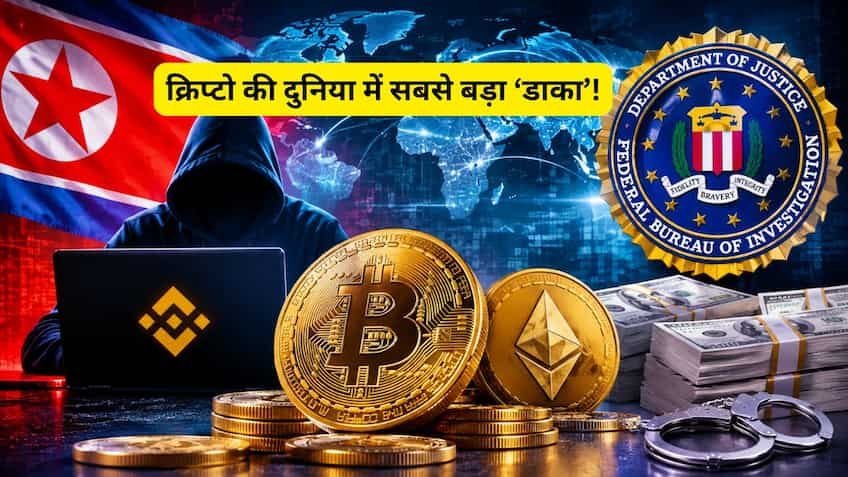
डिजिटल करेंसी की दुनिया में अब तक की सबसे बड़ी और ऐतिहासिक साइबर डकैती का पर्दाफाश करते हुए अमेरिकी संघीय जांच ब्यूरो (FBI) ने बेहद चौंकाने वाली रिपोर्ट सार्वजनिक की है। दुनिया के सबसे प्रमुख क्रिप्टोकरेंसी एक्सचेंज बाइनेंस (Binance) के डिजिटल वॉलेट्स से 636 करोड़ डॉलर यानी करीब 6.36 बिलियन अमेरिकी डॉलर (भारतीय मुद्रा में लगभग ₹53,000 करोड़ से अधिक) की भारी-भरकम राशि गायब होने के मामले में वैश्विक सुरक्षा एजेंसियों में हड़कंप मच गया था। इंटरनेट की दुनिया में घटित इस अभूतपूर्व वारदात के तार सीधे तौर पर उत्तर कोरिया के कुख्यात साइबर सिंडिकेट से जुड़े पाए गए हैं। एफबीआई और अंतरराष्ट्रीय ब्लॉकचेन फॉरेंसिक विशेषज्ञों ने स्पष्ट किया है कि यह कोई साधारण हैकिंग हमला नहीं था, बल्कि एक संप्रभु राष्ट्र द्वारा प्रायोजित अत्याधुनिक साइबर युद्ध का हिस्सा था, जिसका उद्देश्य वैश्विक वित्तीय प्रतिबंधों को धता बताकर अवैध फंड जुटाना है।
जांच एजेंसियों और साइबर सुरक्षा फर्म टीआरएम लैब्स (TRM) की शुरुआती रिपोर्ट के मुताबिक, इस पूरी साजिश को बेहद सटीक टाइमिंग और उच्चस्तरीय तकनीकी दक्षता के साथ अंजाम दिया गया। हमलावरों ने बाइनेंस से जुड़े एक आंतरिक सिस्टम या लैपटॉप में सेंध लगाकर सुरक्षा नेटवर्क में गंभीर खामी पैदा की। इसके बाद बिना किसी देरी के हमलावरों ने एक साथ 10 अलग-अलग ब्लॉकचेन नेटवर्क्स पर सक्रिय वॉलेट्स को निशाना बनाया। हैरान करने वाली बात यह रही कि 6.36 अरब डॉलर की भारी भरकम धनराशि का एक बड़ा हिस्सा महज 20 मिनट के भीतर अलग-अलग अज्ञात डिजिटल वॉलेट्स में ट्रांसफर कर दिया गया। जब तक एक्सचेंज के ऑटोमेटेड सिक्योरिटी प्रोटोकॉल और इंजीनियर किसी असामान्य गतिविधि को भांप पाते, तब तक डिजिटल डकैत अपने मिशन को पूरा कर चुके थे। यह गति बताती है कि हैकर्स पहले से ही पूरे आर्किटेक्चर का अध्ययन कर रहे थे और उनके पास एडवांस ऑटोमेशन स्क्रिप्ट्स मौजूद थीं।
अमेरिकी जांच एजेंसी एफबीआई ने अपनी विस्तृत जांच में इस महालूट का सीधा संबंध उत्तर कोरिया की कुख्यात हैकिंग यूनिट ‘ट्रेडरट्रेटर’ (TraderTraitor) और उसके मूल संगठन लाजारस ग्रुप (Lazarus Group) से जोड़ा है। चेनैलिसिस (Chainalysis) सहित अग्रणी ब्लॉकचेन इंटेलिजेंस फर्मों ने भी डिजिटल सबूतों और ऑन-चेन डेटा के आधार पर इस बात की पुष्टि की है कि लेनदेन के पैटर्न, इस्तेमाल किए गए स्मार्ट कॉन्ट्रैक्ट्स और फंड मूवमेंट का तरीका पिछले उत्तर कोरियाई हमलों से शत-प्रतिशत मेल खाता है। यह वही गिरोह है जिसने अतीत में बायबिट (Bybit) से 1.5 बिलियन डॉलर और रोनिन नेटवर्क से 60 करोड़ डॉलर से अधिक की लूट की थी। खुफिया विश्लेषकों का मानना है कि उत्तर कोरियाई शासन अंतरराष्ट्रीय आर्थिक प्रतिबंधों के चलते अपनी चरमराती अर्थव्यवस्था को संभालने और अपने मिसाइल व परमाणु हथियारों के महत्वाकांक्षी कार्यक्रमों की फंडिंग के लिए क्रिप्टो हैकिंग को एक राष्ट्रीय उद्योग की तरह संचालित कर रहा है।
चोरी की गई 6.36 अरब डॉलर की विशाल राशि को वैध मुद्रा में बदलने के लिए हैकर्स ने तत्काल मनी लॉन्ड्रिंग के जटिल हथकंडे अपनाने शुरू कर दिए हैं। ब्लॉकचेन एनालिटिक्स के अनुसार, हालांकि एक्सचेंज और सहयोगियों ने तत्परता दिखाते हुए लगभग आधे फंड को विभिन्न नेटवर्क्स पर फ्रीज करवाने में आंशिक सफलता पाई है, लेकिन अरबों डॉलर की राशि अभी भी हैकर्स के नियंत्रण में है। इस राशि को ट्रैक होने से बचाने के लिए वे ‘टॉर्नेडो कैश’ जैसे क्रिप्टो मिक्सर, डिसेंट्रलाइज्ड ब्रिजेस और टंबलर सर्विसेज का इस्तेमाल कर रहे हैं। मिक्सर में डालते ही अलग-अलग ट्रांजैक्शंस एक-दूसरे में इस तरह घुलमिल जाते हैं कि मूल स्रोत का पता लगाना बेहद कठिन हो जाता है। इसके बाद फंड्स को एथेरियम और स्टेबलकॉइन्स में बदला जा रहा है, ताकि ओवर-द-काउंटर (OTC) ब्रोकर्स और कमजोर विनियामक वाले देशों के माध्यम से इसे अंततः फिएट करेंसी यानी असली नकदी में बदला जा सके।
मामले की गंभीरता को देखते हुए एफबीआई ने दुनिया भर के सभी क्रिप्टो एक्सचेंजों, वित्तीय संस्थानों और ब्लॉकचेन प्लेटफॉर्म्स के लिए तत्काल प्रभाव से ‘येलो अलर्ट’ जारी किया है। जांच एजेंसी ने दर्जनों ऐसे संदिग्ध वॉलेट एड्रेस की सूची साझा की है, जिनमें लूटी गई रकम के अंश ट्रांसफर किए गए हैं। सभी एक्सचेंजों को सख्त हिदायत दी गई है कि वे इन एड्रेस से आने वाले किसी भी लेन-देन को तत्काल फ्रीज करें और किसी भी कीमत पर फंड को कैश आउट न होने दें। वित्तीय अपराध प्रवर्तन नेटवर्क (FinCEN) और अंतरराष्ट्रीय पुलिस एजेंसी इंटरपोल को भी इस अभियान में शामिल किया गया है, ताकि डार्क वेब पर होने वाले किसी भी संभावित सौदे को रोका जा सके। साइबर सुरक्षा विशेषज्ञों ने चेतावनी दी है कि यदि इतनी बड़ी रकम वित्तीय प्रणाली में बिना पकड़े प्रवेश कर गई, तो यह वैश्विक वित्तीय स्थिरता और अंतरराष्ट्रीय सुरक्षा के लिए गंभीर खतरा बन जाएगी।
इस अभूतपूर्व साइबर हमले के बाद वैश्विक क्रिप्टो बाजार में निवेशकों के बीच भारी घबराहट का माहौल बन गया था, जिसे शांत करने के लिए बाइनेंस प्रबंधन ने तुरंत मोर्चा संभाला। कंपनी के सह-सीईओ रिचर्ड टेंग ने सार्वजनिक बयान जारी करते हुए स्पष्ट किया कि उपभोक्ताओं के फंड पूरी तरह सुरक्षित हैं और किसी भी सामान्य यूजर को नुकसान नहीं होने दिया जाएगा। बाइनेंस ने घोषणा की कि वह चोरी हुई संपत्ति के लगभग 90% हिस्से की भरपाई अपने कॉरपोरेट रिजर्व और आपातकालीन फंड (SAFU) से कर रहा है, जिसके तहत 6.34 बिलियन डॉलर से अधिक मूल्य के टोकन पुनर्खरीद प्रक्रिया में लगाए गए हैं। कंपनी ने कहा कि वह कानून प्रवर्तन एजेंसियों और एफबीआई के साथ मिलकर अपराधियों को न्याय के कटघरे में लाने और शेष फंड को रिकवर करने के लिए 24 घंटे काम कर रही है।
यह ऐतिहासिक डिजिटल डकैती केवल एक सुरक्षा चूक नहीं है, बल्कि आर्टिफिशियल इंटेलिजेंस (AI) और आधुनिक तकनीकों के दौर में साइबर सुरक्षा के पारंपरिक मॉडलों की विफलता को भी उजागर करती है। साइबर सुरक्षा विशेषज्ञों का कहना है कि जब तक क्रिप्टो प्लेटफॉर्म्स अपने कोल्ड स्टोरेज और मल्टी-सिग्नेचर वॉलेट्स की सुरक्षा को मानवीय हस्तक्षेप और एआई-संचालित खतरों से परे नहीं ले जाते, तब तक इस तरह के हमले दोहराए जाते रहेंगे। ऑटोमेटेड बॉट्स और स्टेट-स्पॉन्सर्ड हैकिंग ग्रुप्स अब इतने आधुनिक हो चुके हैं कि वे पारंपरिक फायरवॉल्स को मिनटों में भेद सकते हैं। विशेषज्ञों ने इस घटना को ब्लॉकचेन इतिहास का ‘वेक-अप कॉल’ करार दिया है, जो यह साबित करता है कि अत्यधिक विकेंद्रीकृत और डिजिटल व्यवस्था में एक छोटी सी तकनीकी चूक भी राष्ट्रों की जीडीपी के बराबर की संपत्ति को पलक झपकते गायब कर सकती है।