 girls globe
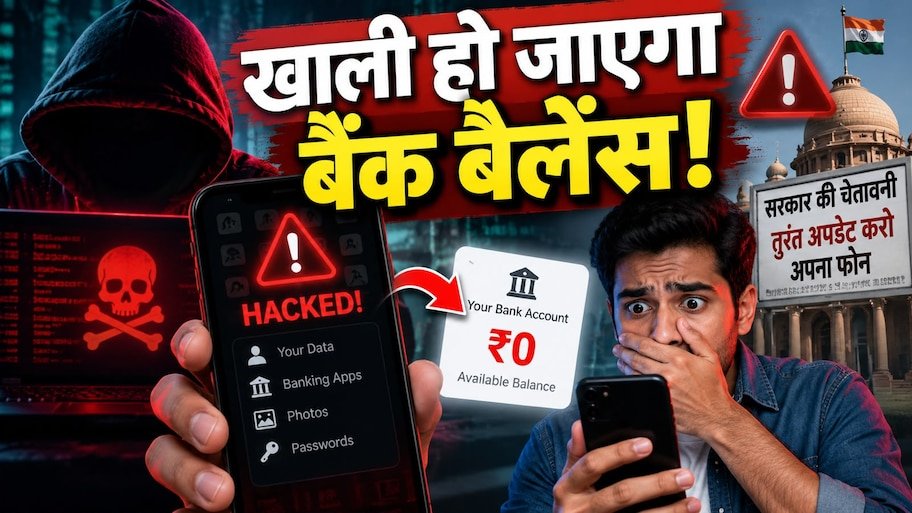
डिजिटल क्रांति के इस दौर में जहां हमारी पूरी जिंदगी स्मार्टफोन में सिमट कर रह गई है, वहीं साइबर अपराधियों की नजरें भी अब सीधे आपकी जेब और निजी जिंदगी पर टिक गई हैं। भारत सरकार के इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के अधीन काम करने वाली साइबर सुरक्षा एजेंसी ‘सर्ट-इन’ (Indian Computer Emergency Response Team – CERT-In) ने देश भर के मोबाइल यूजर्स के लिए एक अति-गंभीर सुरक्षा चेतावनी जारी की है। सरकारी जांच में स्मार्टफोन के ऑपरेटिंग सिस्टम और कोर सॉफ्टवेयर फ्रेमवर्क में कई ऐसी खामियां (Vulnerabilities) पाई गई हैं, जिनका फायदा उठाकर दुनिया भर के हैकर्स दूर बैठे ही यूजर के डिवाइस को पूरी तरह अपने नियंत्रण में ले सकते हैं। लखनऊ, दिल्ली-एनसीआर, मुंबई, बेंगलुरु, हैदराबाद, पटना और जयपुर सहित देश भर के छोटे-बड़े शहरों में तेजी से बढ़ते ऑनलाइन बैंकिंग, यूपीआई पेमेंट्स और डिजिटल लेनदेन के बीच यह अलर्ट बेहद संवेदनशील माना जा रहा है। अगर आपके पास भी एंड्रॉइड स्मार्टफोन या आईफोन है, तो सरकार की इस चेतावनी को हल्के में लेना वित्तीय और व्यक्तिगत दोनों लिहाज से भारी नुकसान का सबब बन सकता है।
सरकारी साइबर विशेषज्ञों की तकनीकी जांच रिपोर्ट के अनुसार, पाई गई सुरक्षा खामियों को ‘रिमोट कोड एग्जीक्यूशन’ (RCE) और ‘प्रिविलेज एस्केलेशन’ श्रेणी में वर्गीकृत किया गया है। इसका सीधा मतलब यह है कि हैकर्स को आपका फोन छूने की भी जरूरत नहीं है। वे किसी अनजान लिंक, फर्जी वेबसाइट, मालिशियस विज्ञापन या मॉडिफाइड मैसेज के जरिए स्मार्टफोन में बैकडोर एंट्री कर सकते हैं। सिस्टम की इस कमजोरी का फायदा उठाकर साइबर क्रिमिनल्स फोन के ऑपरेटिंग सिस्टम की सुरक्षा दीवारों (Security Firewalls) को चकमा दे देते हैं। एक बार डिवाइस में घुसपैठ करने के बाद हमलावर बिना यूजर की जानकारी के मनचाहा सॉफ्टवेयर रन कर सकते हैं, रूट एक्सेस हासिल कर सकते हैं और फोन के कैमरे, माइक्रोफोन तथा स्टोरेज की जासूसी कर सकते हैं। तकनीकी भाषा में इसे ‘जीरो-डे वल्नेरेबिलिटी’ भी कहा जाता है, जिसका समय रहते पैच न होने पर पूरा डिवाइस हैकर्स की खुली तिजोरी बन जाता है।
स्मार्टफोन पर होने वाले इन हमलों का प्राथमिक मकसद केवल जासूसी करना नहीं, बल्कि वित्तीय धोखाधड़ी को अंजाम देना है। मौजूदा समय में हर यूजर के फोन में गूगल पे, फोनपे, पेटीएम या विभिन्न बैंकों के आधिकारिक नेटबैंकिंग ऐप्स मौजूद होते हैं। सर्ट-इन की एडवाइजरी में इस बात को विशेष रूप से रेखांकित किया गया है कि हैकर्स द्वारा प्लांट किए गए ट्रोजन या स्पाइवेयर स्क्रीन-मिररिंग और की-लॉगिंग (Keylogging) के जरिए आपके बैंक पासवर्ड, यूपीआई पिन और एसएमएस पर आने वाले ओटीपी (OTP) को रियल-टाइम में चुरा सकते हैं। जब ओटीपी ही हैकर्स के हाथ लग जाता है, तो बैंक खाते से पलक झपकते ही पूरी गाढ़ी कमाई साफ हो जाती है। सबसे डराने वाली बात यह है कि स्क्रीन पर सामान्य प्रक्रिया दिखाई देती है, जबकि बैकग्राउंड में डेटा सर्वर तक भेजा जा रहा होता है।
कई बार यूजर्स के बीच यह भ्रम रहता है कि आईफोन (iOS) पूरी तरह सुरक्षित है और हमले केवल एंड्रॉइड पर होते हैं, लेकिन हालिया एडवाइजरी ने साफ कर दिया है कि सुरक्षा खामियां दोनों प्लेटफॉर्म्स पर मौजूद हैं। गूगल के एंड्रॉइड ऑपरेटिंग सिस्टम के अलग-अलग वर्जन्स, मीडियाटेक और क्वालकॉम प्रोसेसर के ड्राइवरों, और यहां तक कि एप्पल के सफारी ब्राउजर इंजन (WebKit) और कर्नल आर्किटेक्चर में भी कोड लेवल पर कमियां दर्ज की गई हैं। सैमसंग, वनप्लस, शाओमी, रियलमी, वीवो, ओप्पो और मोटोरोला जैसे प्रमुख ब्रांड्स के करोड़ों यूजर्स इस दायरे में आते हैं। टेक कंपनियों ने इन खामियों को दुरुस्त करने के लिए तत्काल प्रभाव से ‘सिक्योरिटी पैच’ और ‘सॉफ्टवेयर अपडेट्स’ जारी किए हैं, जिन्हें यूजर्स द्वारा नजरअंदाज करना भारी पड़ सकता है।
सरकार और साइबर सुरक्षा विशेषज्ञों ने सभी यूजर्स को सलाह दी है कि वे अपने स्मार्टफोन की सेटिंग्स में जाकर फौरन लेटेस्ट सॉफ्टवेयर अपडेट इंस्टॉल करें। यदि आपके पास एंड्रॉइड डिवाइस है, तो सबसे पहले फोन की ‘Settings’ में जाएं। नीचे स्क्रॉल करके ‘System’ या ‘About Phone’ विकल्प पर टैप करें। इसके बाद ‘Software Update’ या ‘System Updates’ के विकल्प को चुनें। यहां सिस्टम इंटरनेट से कनेक्ट होकर जांचेगा कि कोई नया अपडेट उपलब्ध है या नहीं। यदि स्क्रीन पर ‘Update Available’ या ‘Security Patch’ दिखाई दे, तो तुरंत ‘Download and Install’ पर क्लिक करें। ध्यान रखें कि अपडेट करने से पहले फोन की बैटरी कम से कम 50 प्रतिशत होनी चाहिए और फोन किसी सुरक्षित वाई-फाई या मजबूत मोबाइल नेटवर्क से जुड़ा होना चाहिए।
एप्पल डिवाइस यूजर्स के लिए भी तुरंत कदम उठाना अनिवार्य है। आईफोन में अपडेट करने के लिए फोन की ‘Settings’ खोलें और ‘General’ सेक्शन में जाएं। यहां आपको ‘Software Update’ का विकल्प दिखाई देगा। उस पर क्लिक करते ही आईओएस के नए वर्जन और सिक्योरिटी पैच की जानकारी सामने आ जाएगी। ‘Update Now’ पर टैप करें, अपना पासकोड डालें और नियम व शर्तों को स्वीकार करें। फोन रीस्टार्ट होकर नए सिक्योरिटी कोड के साथ बूट होगा, जिससे सिस्टम में मौजूद तमाम बैकडोर और वल्नेरेबिलिटी अपने आप बंद हो जाएंगी। ऑटोमैटिक अपडेट्स के विकल्प को हमेशा ऑन रखें ताकि भविष्य में जैसे ही कोई जरूरी सुरक्षा पैच जारी हो, वह अपने आप बैकग्राउंड में इंस्टॉल हो जाए।
ऑपरेटिंग सिस्टम को अपडेट करने के साथ-साथ अपनी डिजिटल आदतों में भी कुछ जरूरी बदलाव लाना अनिवार्य है। किसी भी स्थिति में गूगल प्ले स्टोर या एप्पल ऐप स्टोर के बाहर से अनजान एपीके (APK) फाइल्स डाउनलोड न करें। वॉट्सऐप, टेलीग्राम या एसएमएस पर आने वाले किसी भी संदिग्ध लिंक, जैसे “लॉटरी जीतें”, “बिजली बिल अपडेट कराएं” या “मुफ्त रिचार्ज पाएं”, पर भूलकर भी क्लिक न करें। पब्लिक वाई-फाई, जैसे रेलवे स्टेशन या कैफे के इंटरनेट नेटवर्क, पर कभी भी नेटबैंकिंग या ऑनलाइन पेमेंट न करें। अपने फोन के ऐप परमिशंस की समीक्षा करें और देखें कि कहीं किसी सामान्य कैलकुलेटर या टॉर्च ऐप ने आपके माइक्रोफोन, कैमरा या कॉन्टैक्ट्स की अनुमति तो नहीं ले रखी है। यदि कोई अनावश्यक परमिशन दिखाई दे, तो उसे तुरंत डिसेबल कर दें। साइबर सुरक्षा केवल तकनीक पर नहीं, बल्कि यूजर की जागरूकता पर निर्भर करती है।