 girls globe
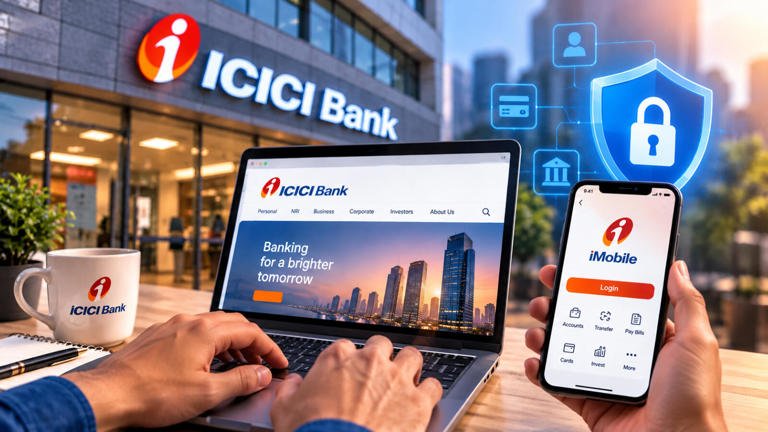
देश के दूसरे सबसे बड़े निजी क्षेत्र के बैंक, आईसीआईसीआई बैंक (ICICI Bank) ने अपने करोड़ों खाताधारकों और नेट बैंकिंग उपयोगकर्ताओं के लिए एक बेहद अहम सुरक्षा अपडेट जारी किया है। भारतीय रिजर्व बैंक (RBI) द्वारा बैंकिंग वेबसाइटों को साइबर धोखाधड़ी और क्लोन वेबसाइट्स से सुरक्षित करने के लिए जारी दिशा-निर्देशों के अनुपालन में आईसीआईसीआई बैंक ने अपनी मुख्य वेबसाइट और रिटेल इंटरनेट बैंकिंग का आधिकारिक डोमेन एड्रेस पूरी तरह बदल दिया है।
अब बैंक की ऑनलाइन सेवाएं पुराने जेनेरिक ‘.com’ डोमेन के बजाय भारत के विशिष्ट और अत्यधिक सुरक्षित ‘.bank.in’ डोमेन पर स्थानांतरित कर दी गई हैं। बैंक ने आधिकारिक ईमेल और अधिसूचनाओं के माध्यम से सभी ग्राहकों को सतर्क किया है कि वे अब बैंक की सेवाओं का उपयोग करते समय नए आधिकारिक पते (URL) की जांच अवश्य करें।
बैंक द्वारा किए गए तकनीकी बदलाव के तहत यूआरएल संरचना इस प्रकार बदली गई है:
-
आधिकारिक मुख्य वेबसाइट: पहले बैंक की वेबसाइट का पता [www.icicibank.com](https://www.icicibank.com) था, जिसे अब आधिकारिक रूप से बदलकर www.icici.bank.in कर दिया गया है।
-
रिटेल नेट बैंकिंग लॉगिन पेज: इंटरनेट बैंकिंग का लॉगिन यूआरएल पहले retailnetbanking.icicibank.com था, जो अब संशोधित होकर retailnetbanking.icici.bank.in हो गया है।
साइबर अपराधी अक्सर बैंकों के नाम से मिलती-जुलती फर्जी वेबसाइटें (Phishing/Spoofing Websites) बनाकर भोले-भाले ग्राहकों को ठगते रहे हैं। उदाहरण के लिए, वे .com, .org या .net के साथ छोटे-मोटे स्पेलिंग फेरबदल करके क्लोन पोर्टल बना लेते थे।
आरबीआई ने बैंकों को विशेष रूप से आरक्षित ‘.bank.in’ डोमेन पर शिफ्ट होने का आदेश दिया था। यह एक्सक्लूसिव डोमेन केवल अधिकृत और विनियमित (Regulated) वित्तीय संस्थानों को ही उनकी कड़ी बैकग्राउंड जांच और सुरक्षा ऑडिट के बाद आवंटित किया जाता है। इससे कोई भी फर्जी संस्था या साइबर हैकर इस एक्सटेंशन से मिलती-जुलती नकली वेबसाइट तैयार नहीं कर सकता।
डोमेन बदलने की खबर सुनते ही ग्राहकों के मन में सबसे पहला सवाल यही था कि क्या उन्हें नया पासवर्ड बनाना पड़ेगा या दोबारा रजिस्ट्रेशन करना होगा। बैंक ने स्पष्ट रूप से आश्वस्त किया है:
-
कोई क्रेडेंशियल नहीं बदलेगा: ग्राहकों की मौजूदा Customer ID (User ID), Password, बैंक खाता संख्या या ट्रांजैक्शन पिन पर इस तकनीकी बदलाव का रत्ती भर भी असर नहीं पड़ेगा।
-
दोबारा रजिस्ट्रेशन की जरूरत नहीं: उपयोगकर्ता अपने उसी पुराने यूजरनेम और पासवर्ड के साथ नए डोमेन वाले लॉगिन पेज पर सामान्य रूप से प्रवेश कर सकेंगे।
-
लॉगिन में नया सुरक्षा फीचर (CAPTCHA): बैंक ने सुरक्षा की एक अतिरिक्त दीवार खड़ी करते हुए नेट बैंकिंग लॉगिन पेज पर ‘कैप्चा’ (CAPTCHA) फीचर जोड़ दिया है। इससे ऑटोमेटेड बॉट्स और ब्रूट-फोर्स पासवर्ड हैकिंग के हमलों को रोका जा सकेगा।
ग्राहकों के रोजमर्रा के बैंकिंग कामकाज में कोई रुकावट न आए, इसके लिए बैंक ने कुछ जरूरी सावधानियां बरतने की सलाह दी है:
-
ब्राउजर बुकमार्क करें अपडेट: यदि आपने अपने लैपटॉप, कंप्यूटर या स्मार्टफोन के ब्राउजर (Chrome, Safari, Edge आदि) में आईसीआईसीआई बैंक की पुरानी वेबसाइट या नेट बैंकिंग का लिंक ‘Bookmark’ या ‘Shortcut’ के रूप में सेव कर रखा है, तो उसे तुरंत हटाकर नए यूआरएल (icici.bank.in) से अपडेट कर लें।
-
सर्च इंजन से क्लिक करते समय सावधानी: गूगल या बिंग पर बैंक खोजते समय केवल उसी लिंक पर क्लिक करें जिसके वेब पते के अंत में आधिकारिक रूप से .bank.in लिखा दिखाई दे।
-
मेंटेनेंस अलर्ट: बैंक ने यह भी सूचित किया है कि बैकएंड इंटीग्रेशन और शेड्यूल्ड मेंटेनेंस के चलते उसकी मोबाइल बैंकिंग ऐप ‘iMobile’ की सेवाएं भी 19 सितंबर को कुछ घंटों के लिए अस्थायी रूप से प्रभावित रहेंगी।
बैंक ने अपने ग्राहकों को आगाह किया है कि डोमेन परिवर्तन के इस दौर का फायदा उठाने के लिए साइबर ठग फर्जी एसएमएस, व्हाट्सएप मैसेज या ईमेल भेज सकते हैं, जिनमें लिखा हो सकता है: “आपका बैंक डोमेन बदल गया है, अपना खाता एक्टिवेट करने के लिए तुरंत इस लिंक पर क्लिक करें और पासवर्ड रीसेट करें।”
आईसीआईसीआई बैंक ने स्पष्ट किया है कि बैंक कभी भी किसी ग्राहक से फोन, एसएमएस या ईमेल पर उसका पासवर्ड, ओटीपी (OTP), सीवीवी (CVV) या पिन नहीं मांगता। ग्राहकों को किसी भी अज्ञात लिंक पर क्लिक करने से बचना चाहिए और सीधे एड्रेस बार में सही यूआरएल टाइप करके ही नेट बैंकिंग का उपयोग करना चाहिए।